Baiting Nedir
 Bilişim Evreni
Güncelleme 19 Nisan 2024
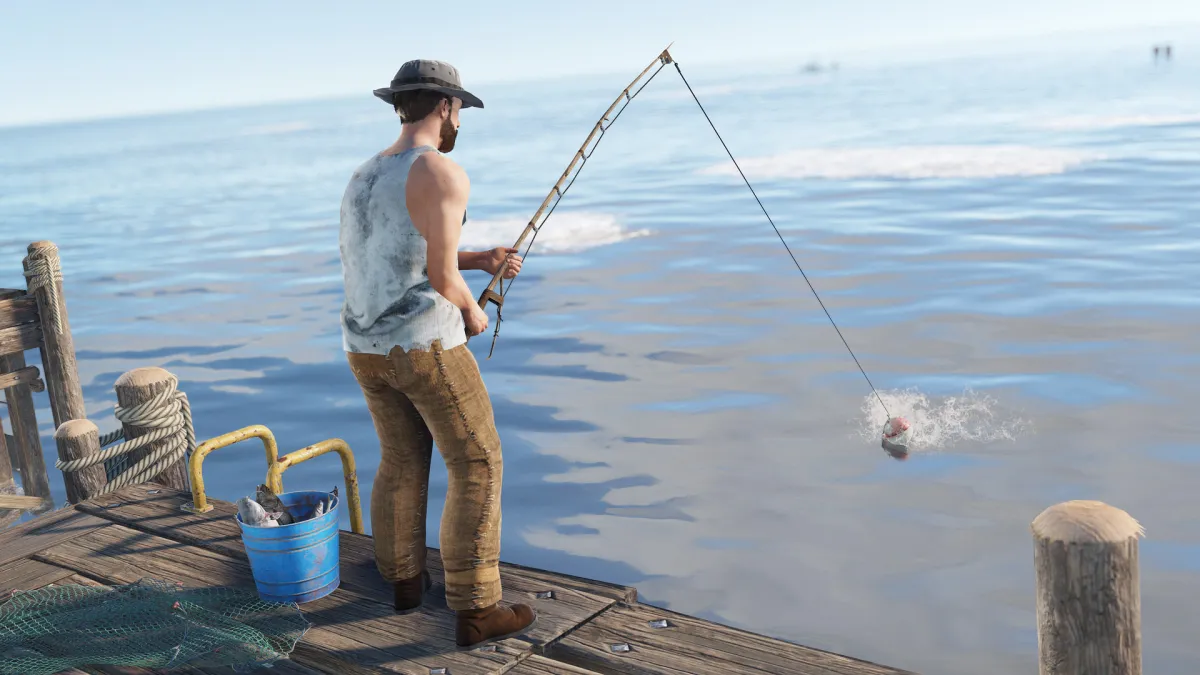
“Baiting,” siber güvenlik terimlerinden biridir ve kişileri yanıltarak, meraklarını kullanarak veya onları cezbetmeye çalışarak bilgisayar sistemlerine zarar vermeyi amaçlayan bir saldırı türüdür. Baiting saldırıları, genellikle kullanıcılara cazip gelen şeyleri kullanarak gerçekleştirilir.
USB Baiting: Saldırganlar, enfekte edilmiş USB bellekleri fiziksel olarak bir yerde bırakabilirler. Kullanıcılar bu USB belleği bulduklarında, içindeki zararlı yazılımı çalıştırabilir veya sistemlerine bulaştırabilir.
Kötü Amaçlı Bağlantılar: Saldırganlar, e-posta, sosyal medya veya diğer iletişim yöntemleri aracılığıyla kullanıcılara zararlı bağlantılar içeren mesajlar gönderebilirler. Kullanıcılar bu bağlantılara tıkladıklarında zararlı yazılımlar indirilebilir.
Tehdit Mesajları: Saldırganlar, kullanıcıları korkutmak veya endişelendirmek amacıyla sahte tehdit mesajları kullanabilirler. Örneğin, “Bilgisayarınız virüs bulaştı, bu bağlantıya tıklayarak temizleyebilirsiniz” gibi mesajlarla kullanıcıları cezbetmeye çalışabilirler.
Saldırganlar, kullanıcıların bilgisayarlarına sızarak kişisel bilgilerini veya kurumsal verileri çalmayı amaçlayabilirler. Baiting saldırıları, zararlı yazılımları hedef sistemlere bulaştırmak için kullanılabilir. Baiting, finansal dolandırıcılık amacıyla da kullanılabilir. Örneğin, kullanıcılardan para veya kişisel bilgiler talep eden sahte kampanyalar düzenlenebilir.
Baiting Saldırılarından Korunma Yolları:
Bilinmeyen USB bellekleri veya diğer harici cihazlardan uzak durmak, baiting saldırılarından korunmanın bir yoludur.
Bilinmeyen veya şüpheli bağlantılara tıklamamak, e-postalardaki veya sosyal medyadaki paylaşımlardaki zararlı yazılımlardan korunmaya yardımcı olabilir.
Güncel ve etkin bir antivirüs veya güvenlik yazılımı kullanmak, zararlı yazılımları tespit etme ve engelleme konusunda yardımcı olabilir.

İlgili yazılar
Kali Alternatifi Parrot OS
Siber güvenlik dünyasında “pentest dağıtımı” denince akla ilk gelen hâlâ Kali Linux. Offensive Security’nin yıllardır biriktirdiği araç seti ve eğitim ekosistemi sayesinde Kali, adeta standart haline…

Kuantum ve Hack Proof Kavramı
“Hack-proof” (Türkçe’de “hacklenemez” veya “kırılmaz”) terimi, özellikle kuantum kriptografide (quantum cryptography) kullanılan bir ifade olarak karşımız çıkıyor. Bu, bir iletişim sisteminin teorik olarak herhangi bir dinleme…
Sızma Testi Aşamaları
1. Planlama ve Kapsam Belirleme (Planning & Scoping) Ne yapacağın, neye dokunabileceğin ve sınırların belirlenir. 2. Bilgi Toplama (Reconnaissance / Discovery) Pasif Bilgi Toplama Aktif Bilgi…