NOC Araçları: Switching ve Routing Güvenliği

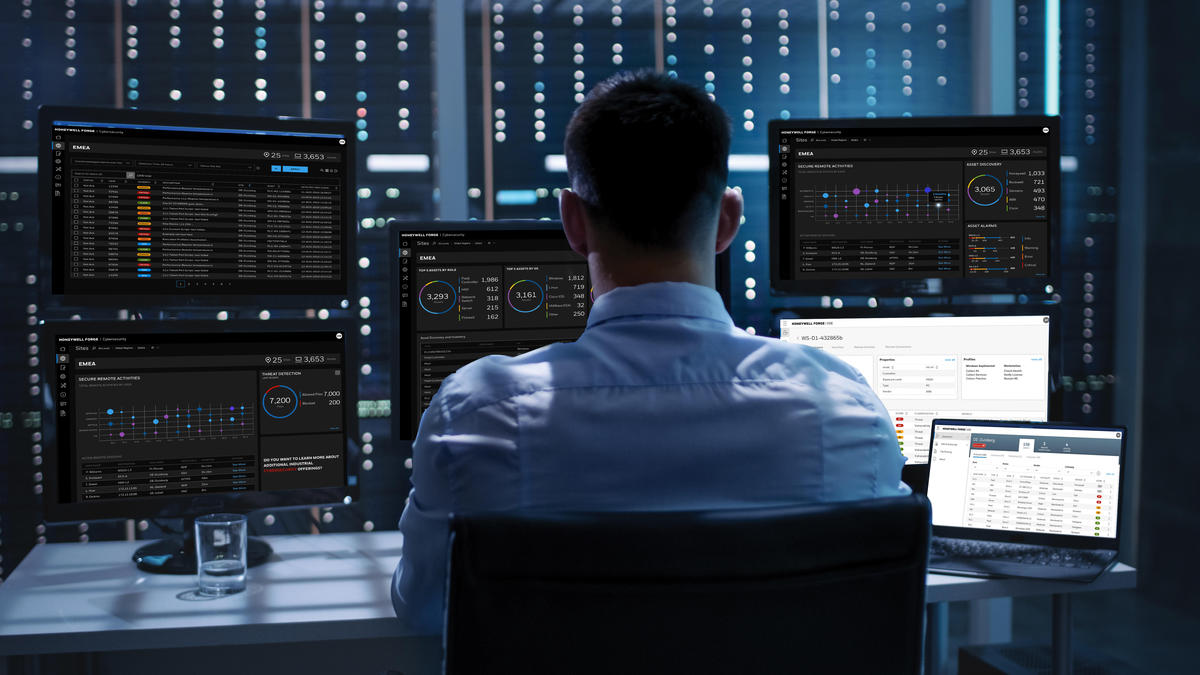
Katman 2 (L2) ve Katman 3 (L3) anahtarların, yönlendiricilerin ve diğer ağ cihazlarının güvenliğini sağlamak, yetkisiz erişimi önlemek, saldırılara karşı koruma sağlamak ve ağ iletişiminin bütünlüğünü sağlamak açısından çok önemlidir.
Katman 2 (L2) Anahtarlarının Güvenliğinin Sağlanması:
- Bağlantı Noktası Güvenliğini Uygulayın:
- Yetkisiz cihazların bağlanmasını önlemek amacıyla, bir anahtar bağlantı noktasında izin verilen MAC adresi sayısını kısıtlamak için bağlantı noktası güvenlik özelliklerini yapılandırın.
- VLAN Segmentasyonunu Etkinleştir:
- Ağ trafiğini mantıksal olarak ayırmak, yayın etki alanlarını kısıtlamak ve hassas verileri yalıtmak için Sanal LAN’ları (VLAN’lar) kullanın.
- Kullanılmayan Bağlantı Noktalarını Devre Dışı Bırakın:
- Yetkisiz erişimi ve olası güvenlik tehditlerini önlemek için kullanılmayan anahtar bağlantı noktalarını devre dışı bırakın.
- Yayılan Ağaç Protokolü (STP) Korumasını Kullanın:
- Yayılan ağaç protokolü tabanlı saldırılara karşı koruma sağlamak ve ağ istikrarını sağlamak için BPDU Guard gibi STP özelliklerini etkinleştirin.
Katman 3 (L3) Yönlendiricilerin Güvenliğini Sağlama:
- Erişim Kontrol Listelerini (ACL’ler) uygulayın:
- Belirli hizmetlere veya ağlara erişimi sınırlandırarak IP adreslerine, protokollere, bağlantı noktalarına veya diğer kriterlere göre trafik akışını filtrelemek ve kontrol etmek için ACL’leri kullanın.
- Yönlendirme Protokolü Kimlik Doğrulamasını Etkinleştir:
- Yetkisiz cihazların yanlış yönlendirme bilgileri eklemesini önlemek amacıyla yönlendirme protokolleri (örneğin OSPF, BGP) için kimlik doğrulama mekanizmaları (örneğin MD5 veya SHA) uygulayın.
- Güvenli Yönetim Erişimini Kullanın:
- Güçlü parolalar kullanarak yönlendirici yönetim arayüzüne (SSH, HTTPS) erişimi kısıtlayın ve güvenli hale getirin; erişimi yalnızca yetkili personelle sınırlayın.
- Firmware’i Düzenli Olarak Güncelleyin ve Yamalayın:
- Bilinen güvenlik açıklarını gidermek için güvenlik yamaları ve güncellemeler uygulayarak yönlendirici ürün yazılımını güncel tutun.
- Gereksiz Hizmetleri Devre Dışı Bırakın:
- Saldırı yüzeyini azaltmak için yönlendiricinin amaçlanan çalışması için gerekli olmayan tüm gereksiz hizmetleri, arayüzleri veya protokolleri kapatın.
- Güvenli Uzaktan Erişim için VPN’leri uygulayın:
- Güvenli olmayan kanallar üzerinden veri aktarımını şifreleyerek ağa güvenli uzaktan erişim için Sanal Özel Ağları (VPN’ler) kullanın.
- Günlük Kaydı ve İzlemeyi Etkinleştirin:
- Yönlendirici etkinliklerini yakalamak ve analiz etmek için günlük tutma özelliklerini etkinleştirerek güvenlik olaylarının tanımlanmasına ve bunlara yanıt verilmesine yardımcı olun.
Hem L2 hem de L3 Cihazları için Ortak Güvenlik Uygulamaları:
- Güçlü Kimlik Doğrulama ve Yetkilendirme:
- Cihaz erişimi için güçlü parola politikaları ve çok faktörlü kimlik doğrulama (MFA) uygulayarak yetkisiz erişim riskini azaltın.
- Düzenli Güvenlik Denetimleri ve İncelemeleri:
- Güvenlik politikalarına ve en iyi uygulamalara uygunluğu sağlamak için periyodik güvenlik denetimleri ve yapılandırma incelemeleri gerçekleştirin.
- Yedekleme ve Kurtarma Planları:
- Bir güvenlik ihlali veya arıza durumunda cihazları geri yüklemek için cihaz yapılandırmalarını düzenli olarak yedekleyin ve kurtarma planlarını sürdürün.

İlgili yazılar
Kali Alternatifi Parrot OS
Siber güvenlik dünyasında “pentest dağıtımı” denince akla ilk gelen hâlâ Kali Linux. Offensive Security’nin yıllardır biriktirdiği araç seti ve eğitim ekosistemi sayesinde Kali, adeta standart haline…

Kuantum ve Hack Proof Kavramı
“Hack-proof” (Türkçe’de “hacklenemez” veya “kırılmaz”) terimi, özellikle kuantum kriptografide (quantum cryptography) kullanılan bir ifade olarak karşımız çıkıyor. Bu, bir iletişim sisteminin teorik olarak herhangi bir dinleme…
Sızma Testi Aşamaları
1. Planlama ve Kapsam Belirleme (Planning & Scoping) Ne yapacağın, neye dokunabileceğin ve sınırların belirlenir. 2. Bilgi Toplama (Reconnaissance / Discovery) Pasif Bilgi Toplama Aktif Bilgi…